 "
Аналитики Kaspersky Сергей Пузан и Дмитрий Калинин сообщили в понедельник, что вредоносное ПО SparkKitty существует как минимум с начала 2024 года и может быть связано с более ранним вредоносом под названием SparkCat.
SparkKitty нацелено на устройства iOS и Android, проникая через приложения из App Store и Google Play. После инфильтрации оно крадет все изображения из фотогалереи, пытаясь найти скриншоты seed-фраз.
«Мы подозреваем, что главная цель злоумышленников — получить доступ к криптокошелькам, но украденные данные могут содержать и другую конфиденциальную информацию», — заявили эксперты.
Криптоориентированные приложения как приманка
Два загрязненных приложения, распространявших вредоносное ПО, были связаны с криптовалютой.
Приложение 币coin выдавало себя за трекер криптоинформации и находилось в App Store. Другое — SOEX — позиционировалось как мессенджер с функциями обмена криптовалютой и было доступно в Google Play.
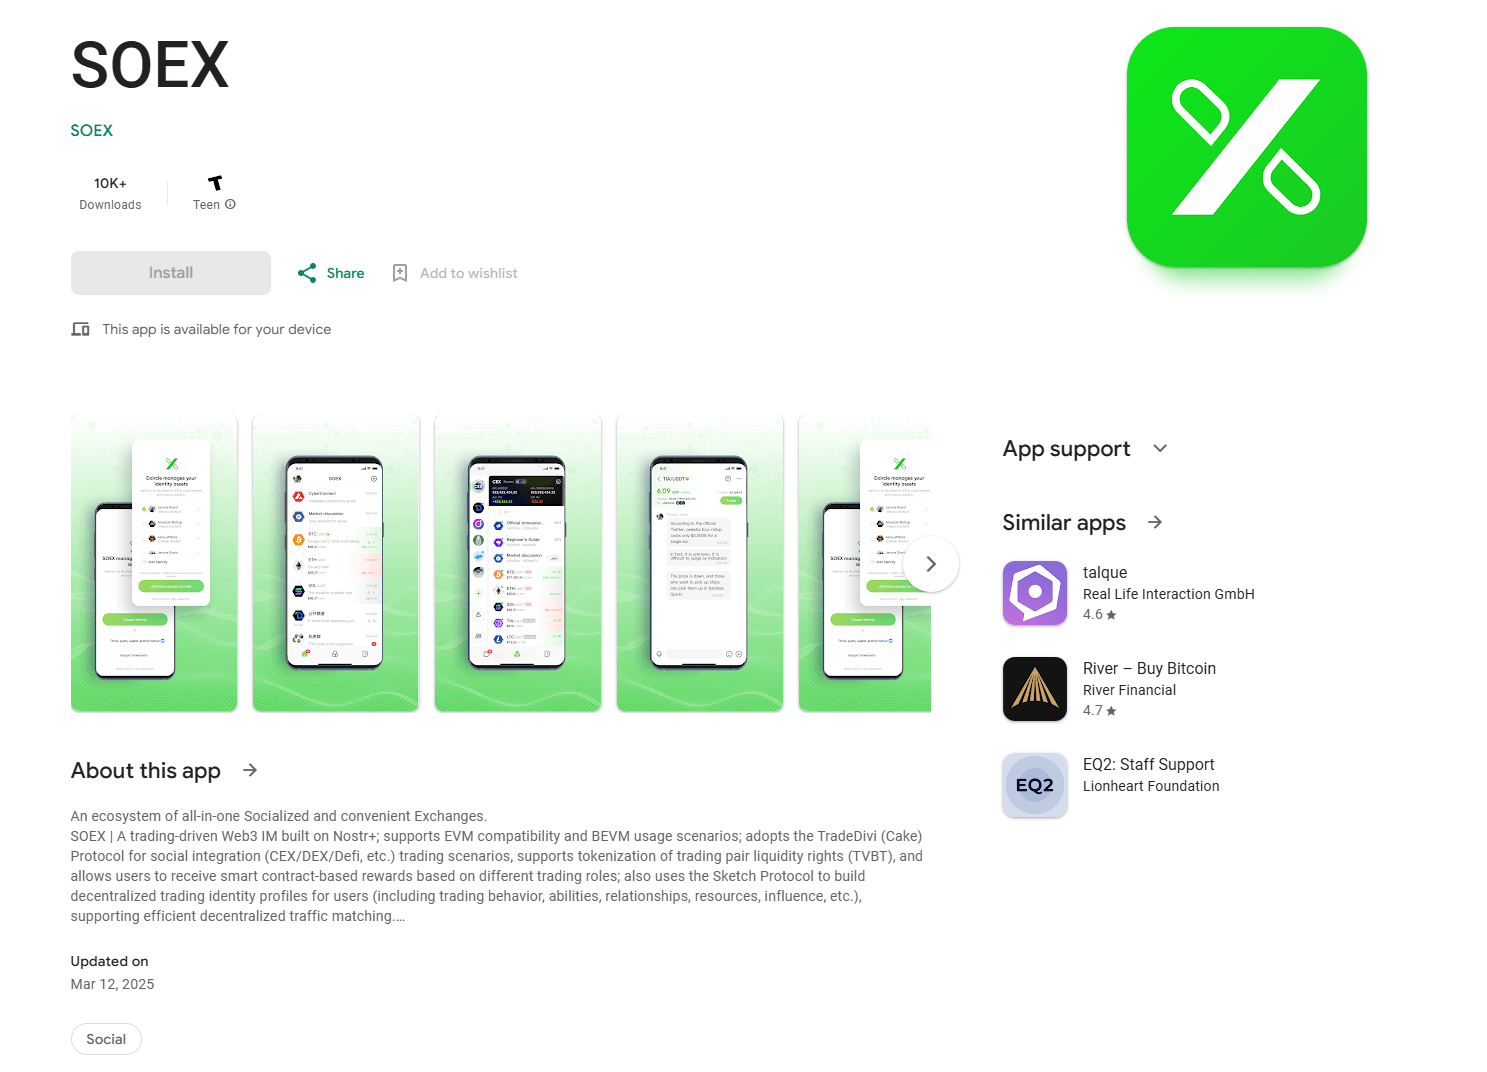
Источник: Kaspersky
По данным аналитиков, SOEX было скачано более 10 000 раз , прежде чем Google удалил его по сигналу Kaspersky.
Представитель Google сообщил, что приложение уже заблокировано, а пользователи Android защищены благодаря встроенной системе Google Play Protect.
Младший брат SparkCat
SparkKitty напоминает ранее найденное вредоносное ПО SparkCat, которое также искало seed-фразы кошельков среди фотографий.
Оба варианта, как говорят исследователи, имеют одинаковые пути к файлам и структуру кода, что указывает на общее происхождение.
«Хотя эта кампания не сложна технически, она продолжается как минимум с начала 2024 года и представляет реальную угрозу для пользователей», — отметили специалисты.
Юго-Восточная Азия и Китай — основные цели
Основными жертвами вредоносной активности являются пользователи из Юго-Восточной Азии и Китая. Это следует из того, что большинство заражённых приложений имело китайские интерфейсы и распространялось через платформы с контентом вроде местных азартных игр, криптобирж и фишинговых версий TikTok.
«Распространение происходит через игры для взрослых, криптоориентированные приложения и мессенджеры», — заявили исследователи.
При этом SparkKitty не имеет технических ограничений, которые могли бы помешать ему работать за пределами этих регионов.